Des congélateurs d’épiceries installées dans des bases militaires américaines sont tombés en panne en août 2026, et le Pentagone traite désormais ces incidents comme une cyberattaque présumée. Des responsables américains évoqueraient une piste iranienne, mais rien n’est confirmé. Ces pannes rappellent l’attaque qui a fait chauffer les frigos de centaines de supermarchés français en octobre, que nous avons détaillée dans notre article sur les supermarchés. Voici ce que l’on sait, ce qui repose sur des sources anonymes et ce qui reste inconnu.
Ce qui s’est passé
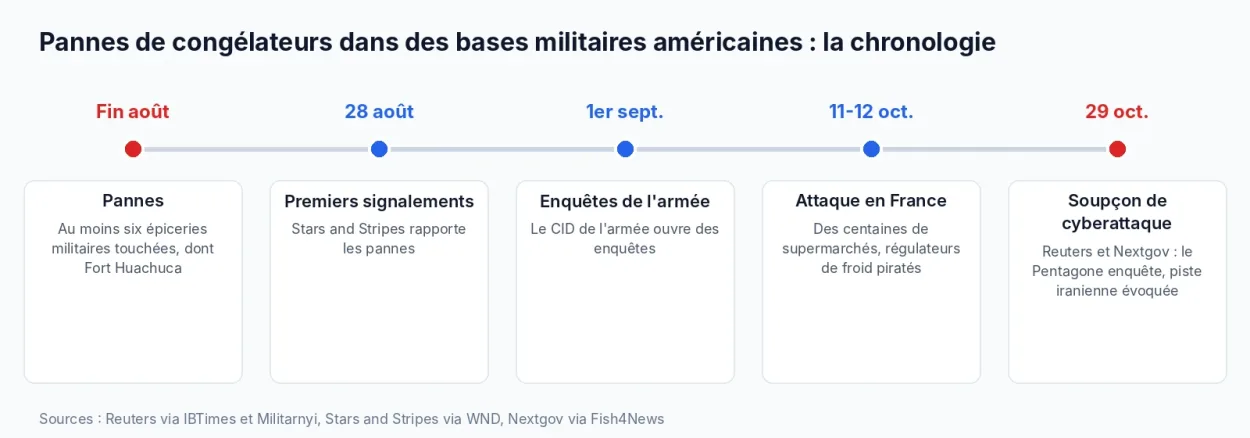
Selon Reuters, dont Militarnyi a relayé l’enquête, au moins six épiceries militaires, les « commissaries » où les militaires et leurs familles font leurs courses, ont été touchées. Certains réfrigérateurs se sont éteints, d’autres sont passés tout seuls en mode dégivrage, ce qui a fait monter la température et gâté les aliments. Reuters s’appuie sur quatre sources proches du dossier, qui ne sont pas nommées.
À Fort Huachuca, en Arizona, la base a indiqué sur Facebook que tous les congélateurs étaient passés en mode dégivrage et que tous les produits surgelés avaient été perdus, comme l’a rapporté IBTimes. Aucun surgelé n’était vendu jusqu’à nouvel ordre. Dans un cas, les températures auraient aussi été relevées pendant la nuit. L’avis de la base ne parlait pas de cyberattaque.
D’après WND, qui reprend Reuters, les épiceries concernées se trouvent à Fort Huachuca, Fort Irwin, F.E. Warren AFB, Naval Station Newport, Columbus AFB et Travis AFB. Stars and Stripes avait signalé les pannes le 28 août, puis l’enquête de la division d’enquête criminelle de l’armée (CID) a démarré le 1er septembre. Les pertes se chiffrent en milliers de dollars : viande, produits laitiers et surgelés, avec des ventes limitées dans certains magasins.
Qui enquête
Le Pentagone a confirmé qu’une unité du Cyber Command travaille en étroite coordination avec des partenaires interagences et des services de police, selon Reuters via Militarnyi. WND précise que le service d’enquête criminelle de la Défense (DCIS) dirige une enquête conjointe et que le Cyber Field Office de la CID de l’armée y participe. Un responsable du ministère s’est dit « au courant des spéculations » sur un incident cyber, sans commenter les enquêtes en cours.
Les enquêteurs américains ont aussi pris contact avec leurs homologues français, comme l’a écrit Militarnyi, pour échanger sur une attaque similaire. Selon Reuters, des pirates ont manipulé à distance les régulateurs de température de plus de 350 établissements en France, ce qui est plus bas que certaines estimations françaises.
La piste iranienne : un soupçon, pas une preuve
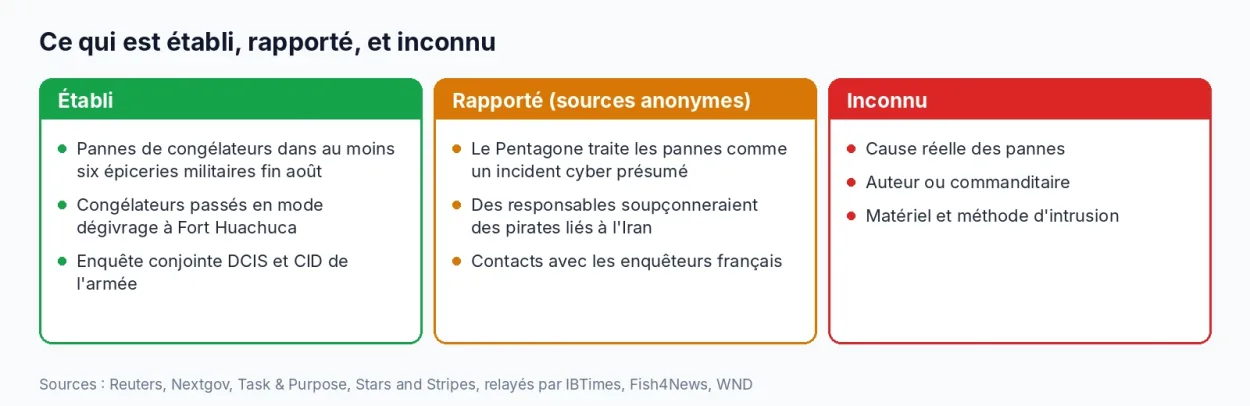
Fish4News résume une information de Nextgov du 29 octobre : deux sources anonymes disent que des responsables américains soupçonnent des pirates liés à l’Iran. Le Pentagone n’a confirmé ni cette piste ni même que les pannes viennent d’un piratage. Toujours selon ce récit, aucun rapport d’expertise publié ne relie des pirates iraniens aux pannes, et aucun logiciel malveillant, compte compromis ou méthode d’intrusion n’a été rendu public. Nextgov n’identifie pas de groupe précis, et ses conclusions pourraient évoluer.
Comme contexte, le même article rappelle qu’un avertissement de la CISA et du FBI, mis à jour le 22 juillet, décrivait des pirates affiliés à l’Iran qui ciblent des équipements industriels connectés à Internet. Cela documente une activité, mais pas un lien avec les congélateurs militaires. De même, l’enquête française n’attribue pas l’attaque à l’Iran. Dans sa revue de la semaine, This Week in Security mentionne le soupçon américain sur l’Iran sans apporter d’élément supplémentaire.
Un lien avec la France ?
Les experts cités par Militarnyi attribuent le problème à des contrôleurs obsolètes, conçus pour fonctionner seuls mais désormais reliés à Internet. L’initiative mondiale pour la sécurité des aliments (GFSI) appelle à renforcer la sécurité des systèmes de réfrigération. Côté matériel, WND rappelle que les contrôleurs Danfoss, souvent anciens et sans mises à jour de sécurité, ont été pointés dans l’attaque française, et que Claroty y avait trouvé des failles. En revanche, il n’est pas établi que les épiceries militaires utilisent des équipements Danfoss, ni qu’une cause commune existe. Selon IBTimes, le commissaire européen Christophe Hansen a lui parlé de « militarisation de la nourriture » à propos de l’attaque française, mais cela ne prouve rien sur le dossier américain.
Ce que l’on ignore
- La cause réelle : le caractère cyber des pannes n’est qu’une hypothèse, fondée sur des sources anonymes.
- L’auteur ou le commanditaire : aucun n’est identifié, et la piste iranienne n’est pas étayée publiquement.
- Le matériel et la méthode : les modèles de contrôleurs et le mode d’intrusion ne sont pas connus.
- Le lien avec la France : les deux dossiers se ressemblent, sans preuve d’une origine commune.
Ce que cela change pour les exploitants de froid
Cette partie est notre analyse. Que le lien soit confirmé ou non, la leçon est la même que pour les supermarchés : un contrôleur de froid ou de chauffage exposé sur Internet, ancien et peu mis à jour, est une cible facile, et un réglage de dégivrage suffit à détruire un stock. Les mesures prioritaires sont simples :
- Retirer l’exposition directe à Internet des interfaces d’administration et passer par un VPN pour la maintenance.
- Inventorier les contrôleurs et remplacer ceux dont le constructeur ne publie plus de correctifs.
- Surveiller les réglages critiques (cycles de dégivrage, consignes de température) avec des alertes indépendantes du contrôleur.
- Prévoir un mode dégradé : sondes de température autonomes et procédure de bascule manuelle.
Pour le détail des consignes de l’ANSSI et du CERT-FR sur les équipements Danfoss, Copeland et Dixell, voir notre article sur l’attaque des supermarchés.
Questions fréquentes sur les pannes de congélateurs militaires
Fin août 2026, des congélateurs d’au moins six épiceries militaires sont tombés en panne ou sont passés en mode dégivrage, ce qui a fait perdre des aliments. Le Pentagone traite ces pannes comme un incident cyber présumé.
Ce n’est pas établi. Deux sources anonymes citées par Nextgov évoquent des pirates liés à l’Iran, mais le Pentagone n’a rien confirmé et aucune preuve technique n’est publique.
Les enquêteurs américains ont contacté leurs homologues français, et les deux affaires se ressemblent. Aucun lien n’est prouvé et l’enquête française n’attribue pas l’attaque à l’Iran.
Le Cyber Command coordonne avec des partenaires interagences, le DCIS dirige une enquête conjointe et la CID de l’armée y participe.
Retirer les interfaces d’administration d’Internet, passer par un VPN, remplacer les contrôleurs obsolètes et mettre des alertes de température indépendantes.
