Fin octobre 2026, la plateforme d’échange de cryptomonnaies Binance s’est fait dérober environ 6,3 milliards de dollars d’actifs numériques en quelques minutes. C’est le plus gros vol de l’histoire de la crypto, et le FBI en attribue la responsabilité à la Corée du Nord. Binance affirme que ses clients seront remboursés. Voici ce que l’on sait, ce qui diffère selon les sources et ce que cette affaire change pour les entreprises comme pour les utilisateurs.
Ce qui s’est passé
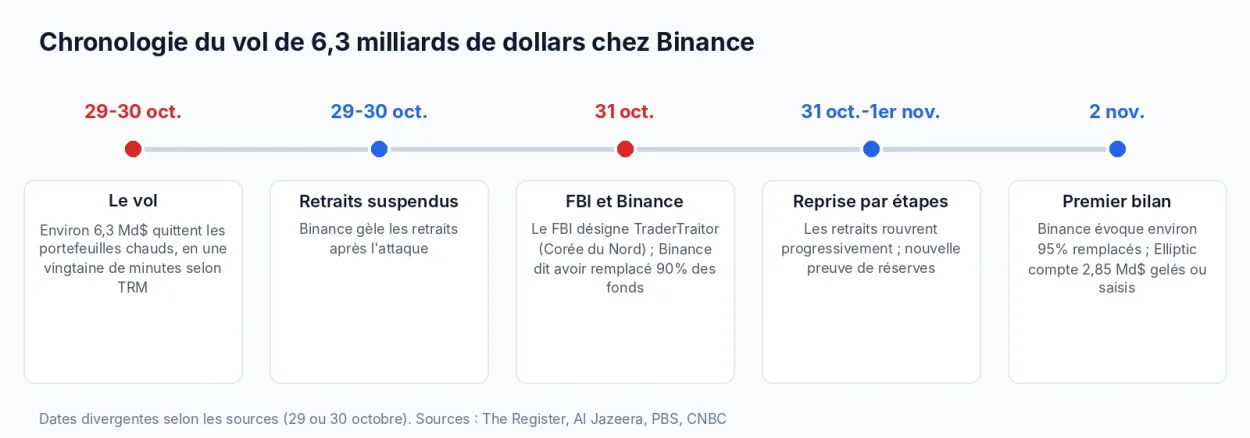
Les sources ne s’accordent pas sur le jour exact de l’attaque. The Register la date du 29 octobre, tandis qu’Al Jazeera la situe le vendredi 30. Dans tous les cas, le vol a été très rapide : selon TRM Labs, cité par The Register, l’essentiel des fonds a disparu en une vingtaine de minutes. Binance a ensuite suspendu les retraits, et le cours de plusieurs cryptomonnaies a reculé le jour même, comme l’a rapporté Al Jazeera. Son co-directeur général, Richard Teng, a parlé d’une « attaque complexe ».
Le montant lui-même varie. Binance reconnaît environ 6,3 milliards de dollars, mais, comme l’a relevé The Register, TRM Labs avance 6,36 milliards et Elliptic 6,43 milliards. PBS NewsHour et Al Jazeera parlent du plus gros vol de cryptomonnaies jamais enregistré, loin devant les 1,5 milliard de dollars de Bybit en février 2025.
Comment les attaquants sont entrés
Binance explique que tout a commencé par la compromission de l’ordinateur d’un ingénieur DevOps. Selon The Register, cet accès a donné aux intrus la main sur un conteneur de service, qu’ils ont ensuite utilisé pour autoriser des retraits. Dans sa revue de la semaine, This Week in Security rappelle que Binance avait d’abord incriminé cet ordinateur et qu’elle enquêtait encore sur « d’autres points de compromission ».
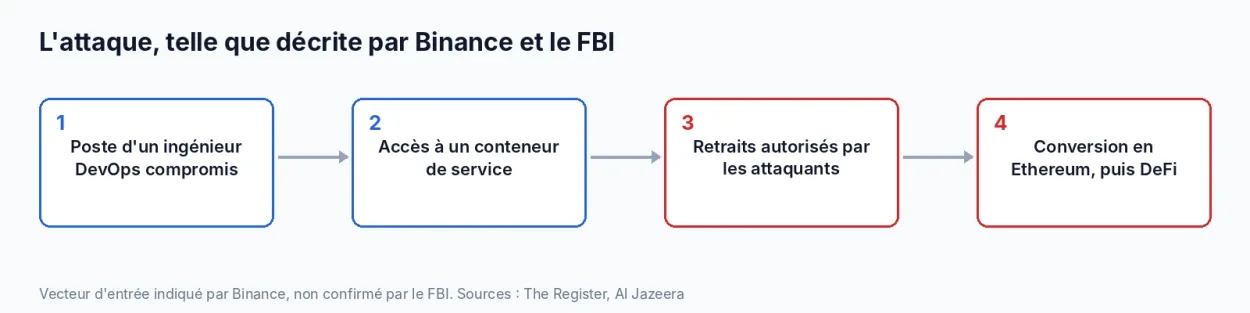
Ce récit vient de Binance elle-même. Comme le souligne The Register, l’alerte du FBI ne décrit pas le point d’entrée technique, et l’article ne détaille pas non plus les éléments qui fondent l’attribution du FBI.
Qui est derrière l’attaque
Le FBI a publié une alerte le samedi 31 octobre. Il y attribue l’attaque à TraderTraitor, une opération nord-coréenne liée au groupe Lazarus, d’après The Register. Le FBI lui attribue aussi le vol de 1,5 milliard de dollars chez Bybit, comme l’a rappelé Al Jazeera, et The Register précise que TraderTraitor était déjà lié au vol de 308 millions de dollars chez DMM Bitcoin en 2024. Les experts de TRM Labs et d’Elliptic pointent eux aussi vers la Corée du Nord.
TraderTraitor est connu pour ses fausses offres d’emploi et ses faux exercices de recrutement, qui servent à piéger des employés pour obtenir l’accès aux systèmes de leur entreprise, comme l’a expliqué The Register. Binance n’a pas dit que son ingénieur avait été ciblé de cette façon. Toujours selon PBS, le président Donald Trump a déclaré le samedi soir que les enquêteurs ne savaient pas encore si la Corée du Nord était impliquée, alors que le FBI l’avait déjà désignée plus tôt dans la journée.
Blanchiment : où va l’argent
Le FBI a publié une liste d’adresses de portefeuilles liées au vol et demandé aux plateformes et aux sociétés d’analyse de la blockchain de bloquer les transactions associées. D’après son enquête, les pirates convertissent surtout les actifs volés en Ethereum, avant de passer par des plateformes de finance décentralisée (DeFi) et des services d’échange instantané, comme l’ont expliqué The Register et PBS.
Ari Redbord, de TRM Labs, s’attend à ce que les fonds soient fractionnés puis blanchis via de plus petites plateformes, ce qui pourrait prendre des mois, mais il souligne qu’ils restent traçables en temps réel, ce qui peut aider à en récupérer une partie, a-t-il expliqué à PBS. Elliptic dit avoir vérifié qu’environ 2,85 milliards de dollars d’actifs volés ont déjà été gelés ou saisis, selon The Register.
Et les clients de Binance ?
Selon Al Jazeera, Binance a indiqué le samedi 31 octobre avoir remplacé 90 % des actifs volés en rachetant des jetons avec ses propres fonds : un fonds de protection des utilisateurs (SAFU) de 1 milliard de dollars, une réserve de bitcoins, une partie du fonds d’assurance des contrats à terme et la trésorerie de l’entreprise. Les 10 % restants, moins liquides, doivent suivre. La plateforme a aussi publié une nouvelle preuve de réserves, censée montrer que les actifs des clients sont couverts au moins un pour un. CNBC titrait de son côté que Binance avait repris les retraits tout en assurant que 90 % des avoirs volés des utilisateurs étaient couverts.
Dans un article daté du 2 novembre, The Register rapportait que Binance parlait d’environ 95 % d’actifs remplacés, les derniers jetons étant plus difficiles à racheter à cause d’une faible liquidité. Le média précise que ce chiffre n’est pas comparable aux 2,85 milliards gelés ou saisis d’Elliptic, qui mesurent autre chose. Les retraits ont rouvert par étapes, avec environ 3,64 milliards de dollars de sorties nettes, soit 2,1 % des actifs déclarés par la plateforme, selon The Register. Richard Teng a promis que les clients n’auraient pas à payer la facture.
Ce que l’on ignore encore
- La date exacte : le 29 ou le 30 octobre selon les sources.
- Le montant final : entre 6,3 et 6,43 milliards de dollars selon qui compte.
- Le point d’entrée : la compromission d’un poste d’ingénieur est la version de Binance, non confirmée par le FBI, et l’enquête cherche d’autres failles.
- La part réellement récupérable : fonds gelés, fonds remplacés par Binance et fonds définitivement perdus sont trois choses différentes.
Ce que les entreprises peuvent en retenir
Ce qui suit est notre analyse, pas celle des sources citées. Si l’on retient la version de Binance, un seul poste de travail compromis a suffi pour atteindre un conteneur capable d’autoriser des retraits de plusieurs milliards. Les mesures à regarder en priorité sont classiques, mais rarement appliquées jusqu’au bout :
- Séparer les postes d’administration des usages courants (messagerie, navigation) et limiter les accès qu’ils donnent.
- Restreindre les droits des conteneurs et des comptes de service : aucun ne devrait pouvoir, seul, valider une opération critique.
- Exiger plusieurs validations indépendantes pour les opérations à très forte valeur, avec des plafonds et des délais.
- Surveiller les flux anormaux et pouvoir couper les retraits automatiquement en cas de pic.
- Sensibiliser les équipes techniques aux faux recruteurs et aux « exercices » de code envoyés par des inconnus.
Si vous avez un compte Binance
Binance dit que les clients seront remboursés. Dans ce contexte, méfiez-vous des courriels et messages qui promettent une « indemnisation » ou demandent de « vérifier » votre compte : ce type de campagne profite toujours de l’actualité. N’ouvrez jamais de lien reçu, passez par l’application ou le site officiel saisi à la main, activez l’authentification forte et le code anti-hameçonnage proposé par la plateforme, et ne communiquez jamais vos phrases de récupération.
Questions fréquentes sur le piratage de Binance
Environ 6,3 milliards de dollars selon Binance. TRM Labs avance 6,36 milliards et Elliptic 6,43 milliards.
Le FBI désigne TraderTraitor, une opération nord-coréenne liée au groupe Lazarus. TRM Labs et Elliptic vont dans le même sens.
Binance indique que l’ordinateur d’un ingénieur DevOps a été compromis, ce qui a donné accès à un conteneur de service capable d’autoriser des retraits. Cette version n’est pas confirmée par le FBI.
Binance affirme que non. Elle dit avoir remplacé environ 90 à 95 % des actifs volés avec ses fonds propres et promet que les clients ne paieront pas la facture.
En partie. Elliptic compte environ 2,85 milliards de dollars gelés ou saisis, et TRM Labs rappelle que les fonds restent traçables, mais le blanchiment pourrait durer des mois.
