PHP2Shell est le nom donné à deux failles critiques de PHP, CVE-2026-109618 et CVE-2026-109619, qui permettent à un attaquant non authentifié d’exécuter du code sur un serveur. La CISA a confirmé leur exploitation et elles ont été enchaînées avec une faille du noyau Linux pour prendre le contrôle de pare-feu Palo Alto Networks. PHP tournant sur une grande partie du web, y compris sur la plupart des sites WordPress, la correction ne concerne pas que les équipes réseau. Voici ce que l’on sait, ce qui est incertain et ce qu’il faut faire.
Les failles en deux mots
D’après The Register et The Hacker News, les deux failles sont notées 9,2 sur 10 sur l’échelle CVSS et permettent d’exécuter du code sans authentification sur un serveur PHP vulnérable. watchTowr détaille leur nature : la première vient d’une corruption de mémoire lorsque PHP manque de mémoire pendant la mise en place d’une requête, la seconde d’un état interne qui survit à la mémoire de la requête, si bien que la requête suivante traitée par le même processus peut exploiter ces données résiduelles. Selon Prophet Security, la seconde peut aussi laisser fuir la mémoire du processus, qui peut contenir des identifiants et des clés.
Toute installation de PHP qui sert des requêtes web est concernée (PHP-FPM, Apache mod_php, php-cgi, LiteSpeed, FrankenPHP). watchTowr juge le risque maximal pour Apache avec mod_php, où l’attaque peut réussir avant même l’exécution du code de l’application. Prophet Security ajoute que Wiz a démontré une exécution de code sans authentification contre des images de conteneur WordPress, Drupal et Joomla à jour, et que l’exploitation ne dépend pas d’un bug du code de l’application : le point d’exposition est le moteur PHP lui-même.
Chronologie
Selon The Register, AWS a repéré des tentatives d’exploitation dès le 17 octobre, quatre jours avant la divulgation publique. Les correctifs de PHP sont sortis le 21 octobre, avec une alerte de la CISA le même jour, comme l’a détaillé Prophet Security. Le chercheur Adel Karimi, de Perplexity, a enregistré 35 exécutions de shell réussies le 24 octobre sur trois honeypots, ces serveurs leurres, mais il précise que sa configuration était favorable à l’attaque et peu représentative d’un serveur de production. La CISA a ajouté les deux failles à son catalogue des vulnérabilités exploitées (KEV) le 26 octobre, avec une échéance au 29 octobre pour les agences fédérales américaines.
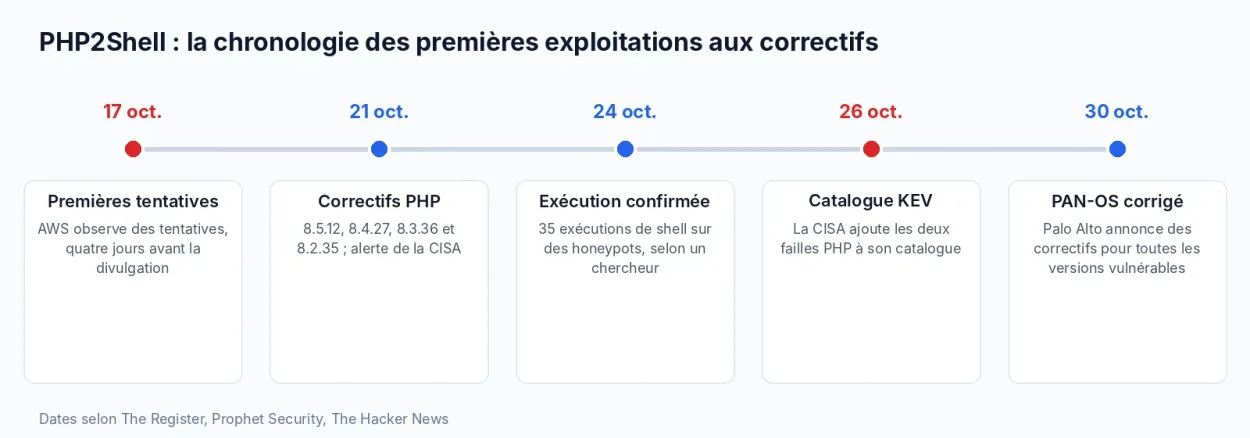
L’ampleur reste difficile à mesurer. Toujours d’après The Register, le laboratoire de renseignement sur les menaces de l’université de Delft a compté plus de 50 000 requêtes d’exploitation venues de plus de 600 adresses IP dans 70 pays, dont 171 adresses ont envoyé du code d’exploitation ou des logiciels malveillants. Mais Sophos a depuis ramené ses affirmations initiales à de simples scans et tentatives échouées, et Palo Alto Networks a retiré le lien supposé avec l’intrusion dans une agence gouvernementale européenne. La CISA n’a pas identifié d’organisation compromise et ne confirme pas le nombre de systèmes touchés.
Quelle version de PHP installer
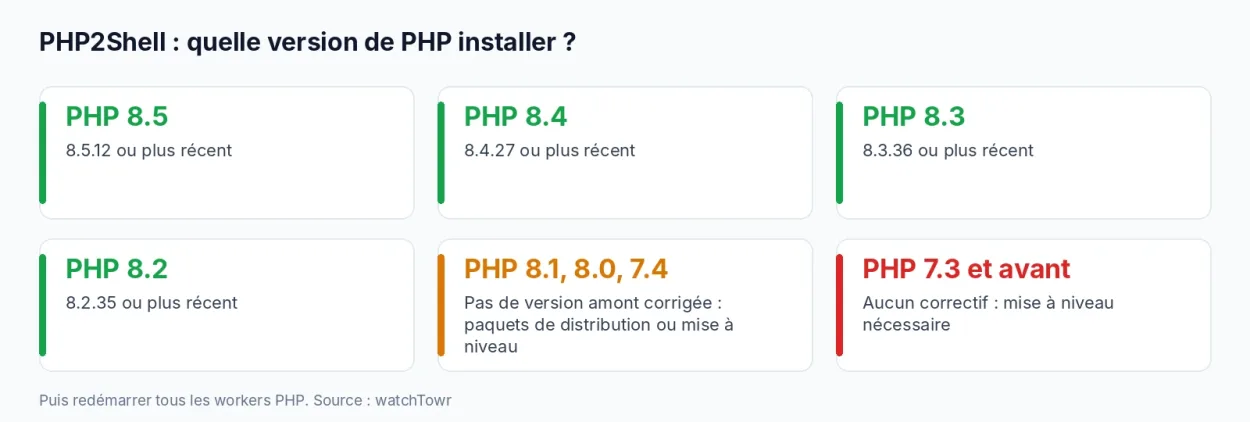
Les versions corrigées sont 8.5.12, 8.4.27, 8.3.36 et 8.2.35, publiées le 21 octobre. Comme l’explique watchTowr, les branches 7.4, 8.0 et 8.1 n’ont pas de version officielle corrigée : il faut passer par les paquets de votre distribution, les correctifs sources minimaux de PHP ou une mise à niveau. PHP 7.3 et les versions antérieures n’ont aucun correctif. Après la mise à jour, il faut redémarrer tous les processus PHP, car ils gardent l’ancien code en mémoire tant qu’ils ne sont pas relancés. Selon watchTowr, aucun changement de configuration ne suffit à neutraliser complètement ces failles.
Prophet Security signale aussi une troisième faille, CVE-2026-115560, divulguée le 23 octobre et non corrigée par les versions du 21. Elle demande la réunion de trois conditions précises sur la gestion des sessions et la progression des envois de fichiers, ce qui la rend moins répandue que les deux premières.
L’attaque contre les pare-feu Palo Alto
La chaîne d’attaque a été décrite par la société de sécurité Dream. D’après The Hacker News, un acteur soupçonné d’être lié à la Chine a combiné PHP2Shell avec une faille d’élévation de privilèges du noyau Linux baptisée Fragnesia (CVE-2026-46300, 7,8 sur 10) pour obtenir les droits root sur 25 serveurs aux États-Unis, au Japon, à Taïwan et en Corée du Sud. Les cibles sont les interfaces de gestion de PAN-OS exposées sur Internet. Palo Alto Networks confirme une exploitation active visant ces interfaces, tout en précisant que les clients à jour ou qui n’exposent pas la gestion ne sont pas touchés.
Les attaquants se seraient ensuite tournés vers l’annuaire Active Directory, avec extraction d’identifiants et énumération. Dream estime que l’attaquant a récupéré le micrologiciel de PAN-OS, l’a déchiffré, en a extrait les bibliothèques PHP et a calibré son exploit pour neuf versions logicielles. Selon Cybersecurity Dive, qui cite Dream et l’unité Unit 42 de Palo Alto, l’attaquant aurait été assisté par l’IA, avec une plateforme nommée « aiscan » assemblée à partir du 8 octobre, environ 19 000 pare-feu scannés le 23 octobre et une liste filtrée à 240 cibles.
- Attribution : la piste chinoise est une hypothèse (« suspected »), pas une certitude.
- Cibles gouvernementales américaines : le lien repose sur des indices (noms, authentification par carte CAC). Dream parle de trois serveurs affiliés au gouvernement américain selon The Hacker News, d’au moins deux selon Cybersecurity Dive, sans organisation précise identifiée.
- Part des pare-feu exposés : Xpanse évalue à moins de 0,01 % de la base installée celle qui expose sa gestion à Internet (The Hacker News), alors qu’un porte-parole de Palo Alto évoque environ 0,02 % (Cybersecurity Dive).
- Chiffres : 25 serveurs, 240 cibles ou 19 000 scans viennent de Dream, de Palo Alto ou des articles, sans vérification indépendante.
Côté éditeur, The Hacker News indique que Palo Alto annonce des correctifs pour toutes les versions vulnérables de PAN-OS au 30 octobre. Le portail et la passerelle GlobalProtect ne sont pas concernés. La CISA a ajouté Fragnesia à son catalogue KEV le 28 octobre, avec une échéance au 31 octobre pour les agences fédérales.
D’autres produits touchés
Prophet Security liste aussi les interfaces de gestion de Citrix NetScaler (correctifs publiés le 27 octobre) et Cisco Expressway et produits associés, dont certains correctifs restent en attente. FortiOS est indiqué comme non concerné. The Hacker News précise que Cisco et Fortinet ont publié des avis sans signaler d’exploitation malveillante. Dans sa revue de la semaine, This Week in Security mentionne aussi 25 serveurs compromis, dont au moins un lié au gouvernement américain.
Que faire
Voici les gestes à faire, par ordre de priorité :
- Mettre PHP à jour vers la version corrigée de votre branche, puis redémarrer tous les processus PHP. Si vous êtes sur une branche sans correctif amont (8.1, 8.0, 7.4), utilisez les paquets de votre distribution ou migrez.
- Sur un site WordPress, vérifiez la version de PHP dans Outils, puis Santé du site, onglet Infos. Si votre hébergeur gère PHP, demandez-lui de confirmer qu’il a déployé les correctifs et redémarré.
- Si la mise à jour est impossible tout de suite, des mesures provisoires existent, mais elles ne remplacent pas le correctif : désactiver session.upload_progress.enabled puis redémarrer les processus, limiter la taille des envois, bloquer le multipart/form-data sur les applications qui n’acceptent aucun envoi de fichier. Restreignez aussi l’accès Internet au système concerné, comme le recommande PHP.
- Sur PAN-OS, retirez l’interface de gestion d’Internet, limitez-la à des adresses internes de confiance et appliquez les correctifs de la branche utilisée.
- Chercher des traces depuis le 17 octobre : requêtes multipart inhabituelles vers des pages qui ne reçoivent jamais de fichiers, erreurs de mémoire (« Allowed memory size of ») ou plantages de processus PHP (signal 11), et surtout des processus PHP qui lancent des shells ou des outils de téléchargement. Vérifiez aussi les nouveaux fichiers dans le dossier web, les tâches cron et les comptes d’administration ajoutés.
Selon Prophet Security, si un contrôle donne un résultat, la machine doit être considérée comme compromise tant qu’une enquête ne dit pas le contraire : conserver les journaux, changer tous les identifiants que le compte du serveur web pouvait lire (dont les mots de passe de base de données) et reconstruire à partir d’une image corrigée plutôt que de nettoyer sur place.
Questions fréquentes sur PHP2Shell
Le nom donné à deux failles critiques de PHP, CVE-2026-109618 et CVE-2026-109619, qui permettent d’exécuter du code à distance sans authentification.
Oui, s’il tourne sur une version de PHP non corrigée. Selon Prophet Security, Wiz a démontré l’attaque contre des images WordPress à jour, car la faille est dans PHP et non dans WordPress.
PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35 selon la branche. Les branches 8.1, 8.0 et 7.4 n’ont pas de version amont corrigée, et PHP 7.3 et avant n’ont aucun correctif. Redémarrez ensuite les processus PHP.
Leurs interfaces de gestion exposées sur Internet, oui. Palo Alto confirme une exploitation active et annonce des correctifs pour toutes les versions vulnérables au 30 octobre.
Dream soupçonne un acteur lié à la Chine, sans confirmation formelle.
