Le 1er novembre 2026, un pirate a mis en vente sur un forum cybercriminel un fichier qu’il attribue au Groupe MPA, un vendeur en ligne de plaques d’immatriculation et d’autocollants basé à Marsannay-la-Côte, en Côte-d’Or. Il évoque environ 1,7 million de clients, avec leurs coordonnées, leurs commandes et leurs plaques. L’entreprise n’a pas confirmé la fuite à ce stade. Voici ce qui est annoncé, ce qui reste à vérifier et pourquoi le risque principal est le phishing ciblé.
Ce qui est revendiqué
Comme l’a rapporté Fuites Infos, un acteur non identifié a proposé les données à la vente le 1er novembre, en les présentant comme issues de onze sites. Les sites cités comprennent mpadeco.com, mpa-pro.fr et plaque-immatriculation-auto.com. Cyberattaque.org attribue la vente à un pirate qui se fait appeler « ChimeraZ », et ajoute à la liste autocollants-stickers.com, e-mmat.fr, lecoqfuneraire.fr et des boutiques à l’étranger.
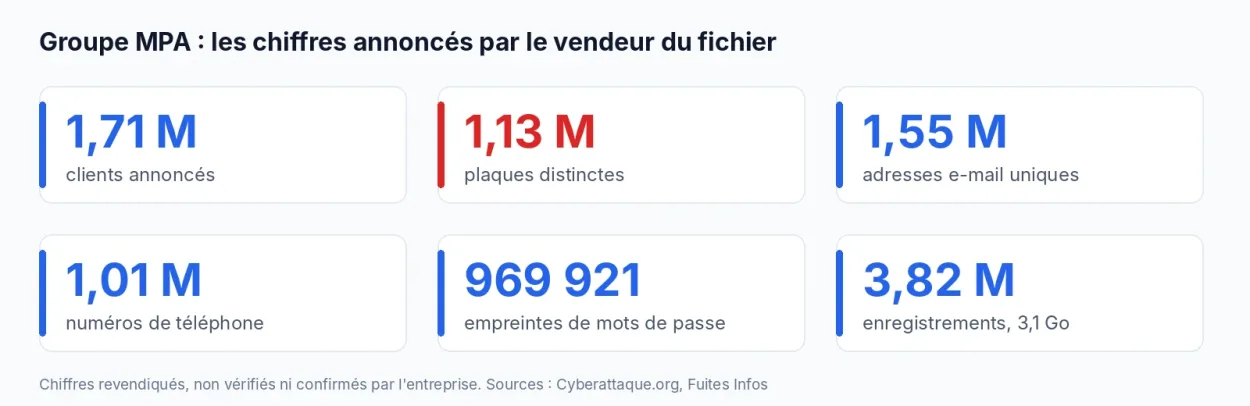
Selon Cyberattaque.org, le fichier compterait 3 824 749 enregistrements pour 3,1 Go, 1 713 120 clients, 1 133 713 plaques distinctes, 1 553 924 adresses e-mail uniques et 1 010 964 numéros de téléphone. Fuites Infos arrondit à 3,8 millions de lignes, 1,7 million de clients, 2 millions de commandes et 105 000 factures. Fuites Infos souligne que ces chiffres sont annoncés mais non vérifiés, et que le pirate compte les clients site par site, sans dire combien de personnes différentes cela représente.
Les données concernées
D’après Fuites Infos, le fichier mêlerait :
- des noms, adresses e-mail, numéros de téléphone et adresses postales ;
- des commandes, des factures et leurs montants ;
- des numéros de plaque d’immatriculation ;
- des empreintes de mots de passe (donc pas des mots de passe en clair) et des jetons d’authentification ;
- pour certains clients, des données professionnelles et des numéros de TVA ;
- des champs libres saisis à la commande et des identifiants internes.
Fuites Infos a analysé un échantillon de 3 000 lignes publié avec l’annonce : chaque ligne peut associer une plaque au nom, à l’adresse, à l’e-mail et au téléphone du client. L’échantillon ne contient ni mot de passe lisible ni numéro de carte bancaire, et les commandes les plus récentes datent d’octobre 2026.
Cyberattaque.org a examiné lui aussi 3 000 enregistrements, issus de trois fichiers. Sur 1 000 commandes, 600 contiennent au moins une plaque, et 562 factures sur 1 000 en mentionnent une avec un nom et une adresse. Les commandes s’étalent de 2016 au 19 octobre 2026, mais la date de l’intrusion n’est pas établie. Dans 996 commandes sur 1 000, le média a trouvé une empreinte de 64 caractères hexadécimaux compatible avec du SHA-256, alors que Fuites Infos ne précise pas le type d’empreinte. Un SHA-256 simple, sans protection supplémentaire, n’est pas adapté au stockage de mots de passe, rappelle Cyberattaque.org, mais la configuration réelle de MPA reste inconnue.
Ce qui n’est pas confirmé
- La fuite elle-même : Fuites Infos écrit que Groupe MPA n’a pas confirmé publiquement ce piratage présumé, et Cyberattaque.org n’a trouvé aucune confirmation. FrenchBreaches classe pourtant l’incident comme confirmé et parle de 1,6 million de comptes, sans qu’un communiqué de l’entreprise ait pu être retrouvé.
- Les volumes : 1,71 million de clients ne correspond ni aux 1,55 million d’e-mails uniques ni au million de numéros de téléphone, ce qui peut s’expliquer par des clients sans e-mail ou des contacts partagés, mais cela n’est pas démontré.
- Le nombre de personnes : un même client peut apparaître sur plusieurs sites, et une commande peut avoir été passée pour un tiers.
- L’actualité des données : certaines lignes remontent à 2016. Le fichier ne reproduit pas le registre officiel des cartes grises.
Pourquoi une plaque dans un fichier pose problème
Comme l’explique FrenchBreaches dans son analyse des fuites de plaques, une plaque seule identifie un véhicule, et associée à un nom, une adresse ou un téléphone, elle permet de retrouver un automobiliste. Le média cite les risques de fausses amendes, d’escroqueries personnalisées, d’usurpation d’identité et de repérage du domicile. Il rappelle aussi qu’une plaque ne prouve pas à elle seule que son propriétaire actuel est identifiable, car les véhicules changent de mains. FrenchBreaches compte au total plus de 19 millions de plaques revendiquées dans plusieurs fuites récentes, avec des doublons possibles.
Le vrai risque : un phishing qui connaît votre commande
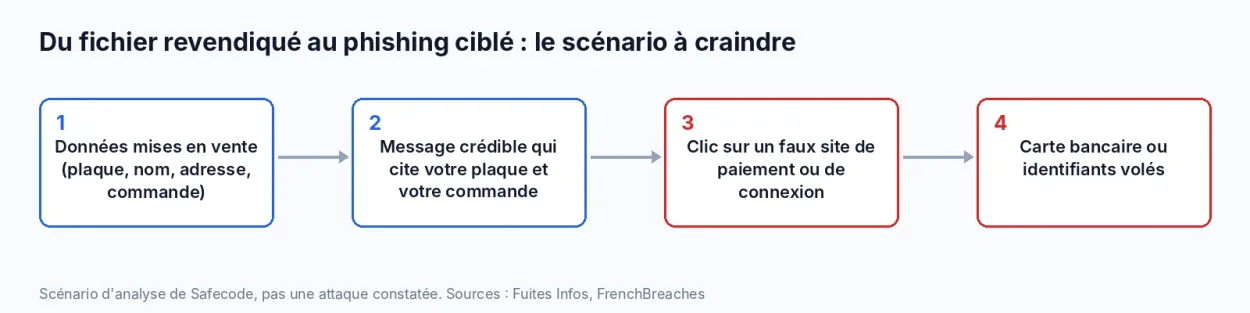
Cette partie est notre analyse. Un message de phishing classique est générique. Avec ce fichier, un escroc pourrait écrire à un client en citant son nom, son adresse, sa plaque et même sa commande de plaques ou d’autocollants. Il pourrait prétendre à un problème de livraison, à un remboursement, à un « complément de paiement » ou à une amende liée à ce véhicule. Plus le message est précis, plus il paraît légitime.
Que faire si vous avez commandé chez MPA
Voici les gestes utiles, en reprenant les conseils de Fuites Infos et le bon sens habituel :
- Changer le mot de passe de votre compte MPA, et celui de tout autre service où vous l’aviez réutilisé. Activer la double authentification quand elle existe.
- Se méfier des messages qui citent votre plaque ou votre commande : même précis, ils peuvent venir de la fuite. Ne cliquez pas sur un lien reçu, passez par le site officiel saisi à la main.
- Ne jamais payer une amende via un lien reçu par SMS ou e-mail : les amendes se règlent sur le site officiel amendes.gouv.fr.
- Ne jamais communiquer de code reçu par SMS, de mot de passe ou de données bancaires par téléphone ou message.
- Signaler les tentatives et, en cas de victime, demander de l’aide gratuitement sur cybermalveillance.gouv.fr, comme le recommande Fuites Infos.
Si la fuite est confirmée, le RGPD oblige l’entreprise à notifier la CNIL dans les 72 heures, et à informer les personnes concernées lorsque le risque pour elles est élevé.
Questions fréquentes sur la fuite du Groupe MPA
Un groupe français basé à Marsannay-la-Côte, en Côte-d’Or, qui vend en ligne des plaques d’immatriculation, des autocollants et du marquage professionnel.
Pas par l’entreprise à ce stade. Fuites Infos et Cyberattaque.org parlent d’une revendication non confirmée, tandis que FrenchBreaches la classe comme confirmée.
Noms, adresses, e-mails, téléphones, plaques d’immatriculation, commandes, factures et empreintes de mots de passe, selon Fuites Infos. L’échantillon ne contient ni mot de passe lisible ni carte bancaire.
Le pirate annonce 1,7 million de clients, comptés site par site. Le nombre de personnes distinctes n’est pas connu.
Un phishing très crédible qui cite votre nom, votre plaque et votre commande, par exemple autour d’une fausse amende ou d’un faux problème de livraison.
