
Vous avez reçu un email de « WordPress », en allemand, intitulé « [] Anmeldedaten », qui affiche un « BTC TRANSFER 1.0366 BTC » à la place du nom d’utilisateur ? Il s’agit d’une arnaque, et d’une technique plus subtile qu’il n’y paraît : l’email est authentique, envoyé par un vrai site WordPress, mais le message d’appât a été glissé dans le champ « nom d’utilisateur » d’un compte créé avec votre adresse. Voici comment cela fonctionne et ce qu’il faut faire.
Que dit cet email « Anmeldedaten » ?
L’email est arrivé un dimanche matin à 8 h 01, directement dans le dossier spam de l’une de nos adresses Gmail. L’objet, « [] Anmeldedaten » (« identifiants de connexion » en allemand), contient une paire de crochets vide, à l’endroit où WordPress place d’ordinaire le nom du site. Le corps tient en quelques lignes : un « nom d’utilisateur » composé d’une adresse en pages.dev et de la mention « BTC TRANSFER 1.0366 BTC 086 », puis un lien pour « définir votre mot de passe ».
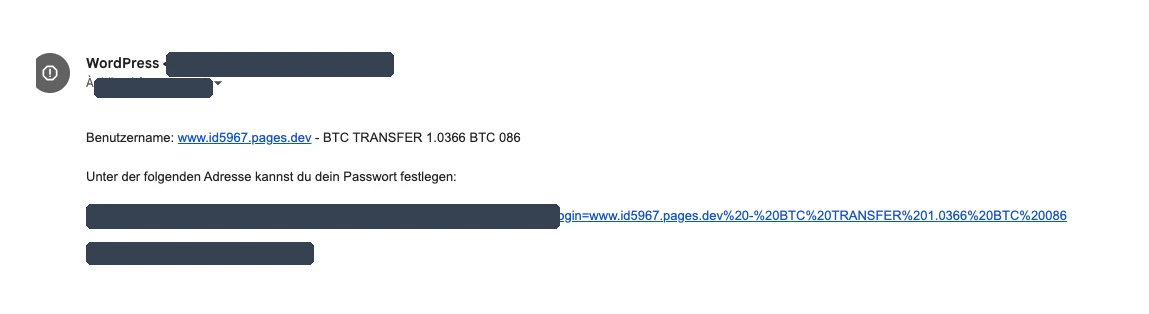
Gmail transforme l’adresse en pages.dev en lien cliquable, ce qui donne au message l’allure d’une notification de transfert avec un lien pour la consulter. C’est précisément l’effet recherché.
Un vrai email WordPress, détourné
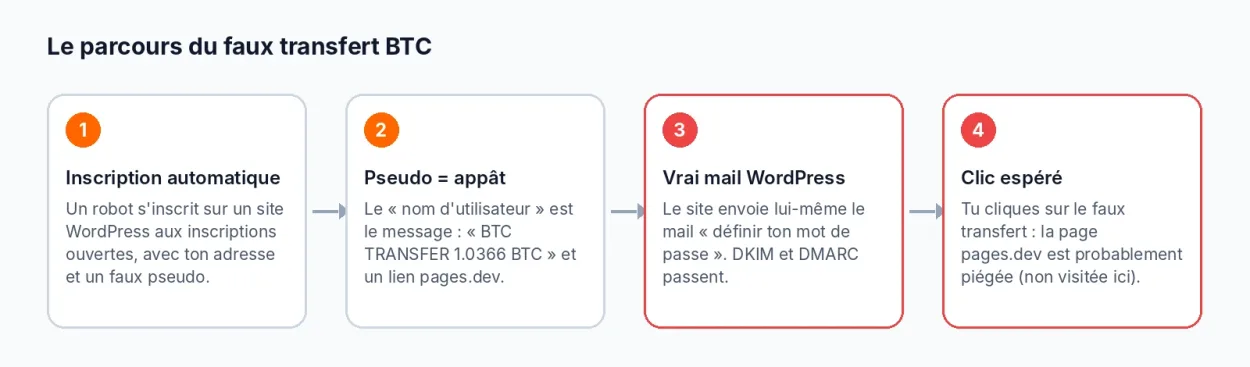
Ce message reprend le modèle de l’email que WordPress envoie à toute personne qui vient de s’inscrire sur un site : « Nom d’utilisateur : … », puis « Pour définir votre mot de passe, ouvrez l’adresse suivante : … ». Il n’a pas été falsifié. Il a été produit par un site WordPress dont les inscriptions sont ouvertes (l’option « Tout le monde peut s’inscrire »), sur lequel un robot a créé un compte en renseignant deux champs :
- l’adresse email : la vôtre (ici, une variante de notre adresse Gmail avec un suffixe « +tt58 ») ;
- le nom d’utilisateur : le texte de l’arnaque, « www.id5967.pages.dev – BTC TRANSFER 1.0366 BTC 086 ».
WordPress fait le reste, tout seul : il envoie à l’adresse indiquée un email de bienvenue qui recopie le nom d’utilisateur tel quel. Le propriétaire du site n’y est selon toute vraisemblance pour rien, et le destinataire reçoit un message dont l’expéditeur est réel. Nous ne citons pas ce site : c’est très probablement un site légitime dont l’inscription libre est exploitée à son insu.
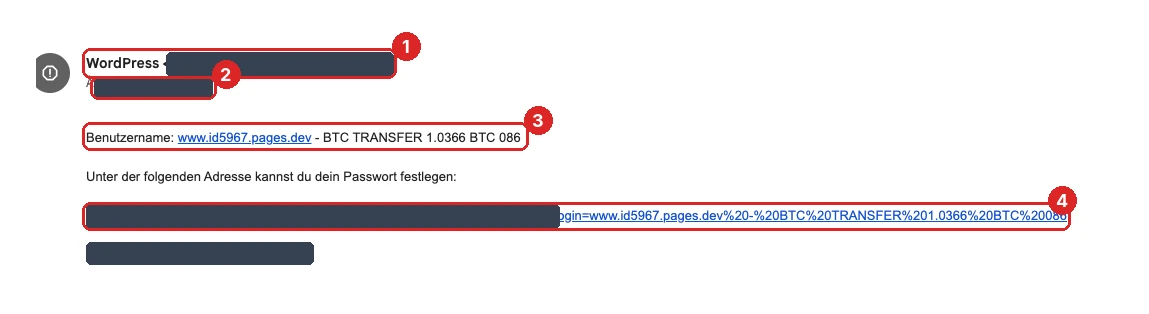
- L’expéditeur est un site WordPress sans rapport avec vous. Il s’agit de n’importe quel site dont les inscriptions sont ouvertes.
- Vous êtes destinataire d’une inscription que vous n’avez jamais faite. Gmail ignore tout ce qui suit le signe « + » dans une adresse : un attaquant qui connaît votre adresse peut en fabriquer autant de variantes qu’il veut, toutes livrées dans la même boîte.
- Le « nom d’utilisateur » est le message. Un vrai nom d’utilisateur n’est jamais une adresse web suivie d’un montant en bitcoins.
- Le lien de « définition du mot de passe » ne vous sert à rien. Il mène vers la page de connexion du site tiers, pas vers un portefeuille ni vers un service de paiement.
Pourquoi le nom d’utilisateur ressemble à ça
Le texte de l’appât n’est pas écrit au hasard. WordPress nettoie les noms d’utilisateur et n’accepte que les lettres, les chiffres, les espaces et quelques signes comme le point, le tiret ou l’arobase. Les deux-points et les barres obliques sont supprimés. Impossible, donc, d’y faire figurer une adresse complète avec « https:// » : les escrocs écrivent « www.id5967.pages.dev » et comptent sur votre messagerie pour la transformer en lien. Le « – BTC TRANSFER 1.0366 BTC 086 » qui suit n’utilise lui aussi que des caractères autorisés.
Pourquoi cet email passe les filtres anti-spam
Les en-têtes expliquent pourquoi ce type de message est difficile à bloquer. Dans Gmail, ils s’affichent via les trois points en haut à droite du message, puis « Afficher l’original ».
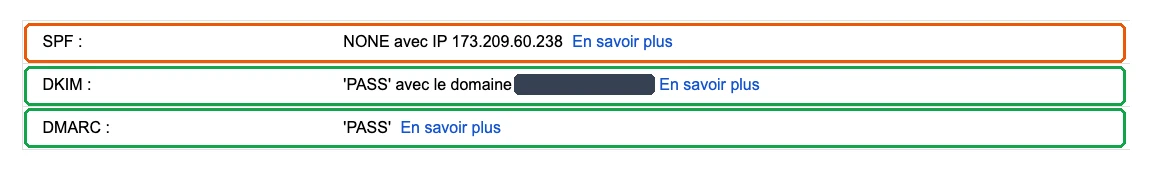
- DKIM : réussi. Le message est signé par le domaine du site WordPress, ce qui prouve qu’il a bien été émis par ce serveur et n’a pas été modifié en route.
- DMARC : réussi. Le domaine de l’expéditeur affiché correspond à celui de la signature. Il applique d’ailleurs une politique « quarantine ».
- SPF : aucun résultat. Le contrôle ne dit rien d’utile : l’adresse technique d’expédition appartient à l’hébergeur du site. Ce n’est pas un échec, contrairement à ce que nous avions observé avec les emails FedEx usurpés.
- La mention « X-PHP-Script : …/wp-login.php for 51.158.206.19 » indique quelle adresse IP a appelé la page de connexion du site au moment de l’inscription. Ce n’est pas celle du serveur de messagerie : c’est celle de la machine qui a lancé la demande.
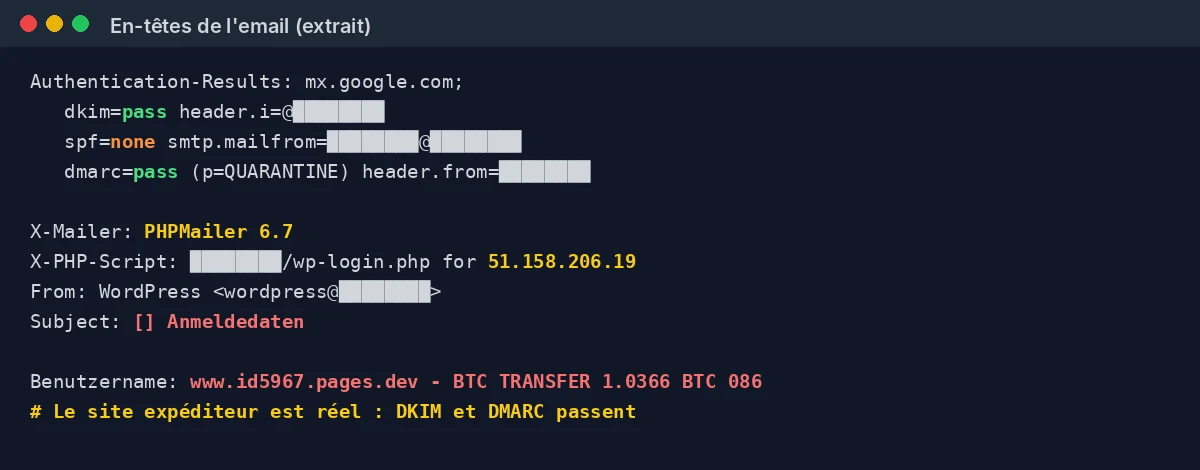
Dans cette affaire, l’authentification joue donc contre le destinataire : tout est en règle, sauf le contenu. Gmail a classé le message en spam parce qu’il ressemble à d’autres messages signalés auparavant, pas parce qu’un contrôle technique a échoué.
Que cherchent les escrocs ?
Nous n’avons pas ouvert l’adresse en pages.dev, et nous vous déconseillons de le faire : ouvrir une page piégée n’apporte rien à l’analyse. Le scénario ressemble toutefois à celui des fausses notifications de « crypto reçue » : une page vous annonce un montant en attente, puis vous demande de connecter votre portefeuille ou de saisir votre phrase de récupération pour le « réclamer ». Ces pages sont souvent hébergées sur des plateformes gratuites comme pages.dev, le service d’hébergement de sites statiques de Cloudflare. Ce point est une déduction à partir du modèle de l’email : nous ne l’avons pas vérifié sur le site.
Ce qui compte, c’est la mécanique. Le message promet de l’argent (plus d’un bitcoin), il n’a rien à voir avec une demande de votre part, et il exige une action rapide. Le tout est écrit en allemand, sans rapport avec vous.
Que faire si vous recevez cet email ?
- Ne cliquez sur aucun lien, ni sur l’adresse en pages.dev, ni sur le lien de mot de passe.
- Ne répondez pas et ne transférez pas le message à des contacts.
- Signalez-le comme spam dans votre messagerie. En France, vous pouvez aussi le transmettre à Signal Spam.
- Inutile de changer vos mots de passe : aucun de vos comptes n’est touché. Un compte a été créé sur un site tiers avec votre adresse, rien de plus.
Si vous avez déjà cliqué, fermez la page sans rien saisir. Si vous avez connecté un portefeuille ou saisi une phrase de récupération, transférez immédiatement vos fonds vers un nouveau portefeuille créé avec une nouvelle phrase, puis signalez la page à Cloudflare, qui héberge pages.dev.
Webmaster : comment empêcher votre site d’envoyer ce type d’email
Si vous gérez un site WordPress, vous pouvez être, sans le savoir, le relais de ces arnaques. Chaque email envoyé de cette façon part de votre serveur, et il abîme la réputation de votre domaine auprès de Gmail et des autres messageries. Pour l’éviter :
- Désactivez les inscriptions si vous n’en avez pas besoin : Réglages, Général, puis décochez « Tout le monde peut s’inscrire ». C’est la mesure la plus efficace.
- Ajoutez un captcha ou une protection anti-robot (Cloudflare Turnstile, hCaptcha) sur le formulaire d’inscription.
- Limitez le nombre de tentatives par adresse IP, avec un pare-feu applicatif ou votre hébergeur.
- Passez en revue la liste des utilisateurs et supprimez les comptes aux noms étranges : ils sont le signe que vos inscriptions sont exploitées.
L’hébergeur Greenhost décrivait déjà ce mécanisme en 2018 : des inscriptions automatisées qui font envoyer par des milliers de sites un email de confirmation vers une même boîte, l’option d’inscription de WordPress étant la plus exploitée. Le cabinet FatLab détaille de son côté les mesures de protection contre les fausses inscriptions WordPress.
Une arnaque qui détourne un service légitime
Cette arnaque suit la même logique que celles déjà décrites sur safecode.fr, comme le faux remboursement d’impôts de 195 € ou le faux email de stockage cloud : une promesse d’argent ou une menace, une marque connue, et une action à accomplir sans réfléchir. La nouveauté tient à l’expéditeur, qui est réel. Retenez une règle simple : un email signé, authentifié et envoyé depuis un vrai site n’est pas pour autant un email honnête. Pour adopter les bons réflexes au quotidien, consultez nos règles d’hygiène numérique.
Questions fréquentes sur l’email WordPress « BTC TRANSFER »
Un robot a créé un compte sur ce site, dont les inscriptions sont ouvertes, en indiquant votre adresse. WordPress vous a ensuite envoyé automatiquement l’email de bienvenue. Aucun de vos comptes n’est piraté.
Non. Il s’agit d’un texte glissé dans le champ « nom d’utilisateur » du compte. Aucun bitcoin n’est en attente pour vous, et l’adresse en pages.dev n’est pas un service de paiement.
Non. Les contrôles DKIM et DMARC prouvent seulement que le site a bien envoyé le message, pas que son contenu est honnête. Ici, le site est utilisé à son insu.
Fermez la page sans rien saisir. Si vous avez connecté un portefeuille ou saisi une phrase de récupération, déplacez vos fonds vers un nouveau portefeuille sans attendre et signalez la page à Cloudflare.
Désactivez l’option « Tout le monde peut s’inscrire » si vous n’en avez pas l’utilité, sinon ajoutez un captcha, limitez les tentatives par adresse IP et supprimez les comptes suspects.

Laisser un commentaire