Ivanti vient de reconnaître que son VPN Connect Secure est exploité par des attaquants avant même la publication d’un correctif. La faille, suivie sous CVE-2026-104935 (CVSS 8,6), permet de contourner l’authentification puis d’exécuter des commandes à distance, sans compte valide. Selon Volexity, elle est enchaînée avec une troisième faille, toujours non corrigée, pour obtenir un accès root, y compris sur une appliance entièrement à jour. Elle figure au catalogue des failles exploitées de la CISA depuis le 13 octobre 2026.
Que se passe-t-il exactement ?
Volexity décrit une chaîne de trois failles, utilisée par un acteur qu’elle suit sous le nom UTA0576 :
- Contournement d’authentification (CVE-2026-104935, CWE-290) : le contrôle d’accès s’appuie sur le chemin d’URL public, alors que le routage interne utilise l’en-tête
X-DSCGI-PATH. L’attaquant atteint ainsi des scripts CGI protégés. - Exécution de code à distance (également couverte par la CVE-2026-104935) : le gestionnaire d’envoi de fichiers
wu.cgiécrit le fichier sur le disque avant de vérifier qu’il s’agit d’un ZIP valide. Une condition de concurrence permet de l’exécuter avant sa suppression. - Élévation de privilèges (service
dsinvokedet DSCache) : sans CVE à ce jour et sans correctif, elle donne l’exécution de code en root.
Ivanti indique qu’un nombre limité de clients a été touché avant la divulgation. Volexity n’a trouvé ni malware ni web shell : l’attaquant relançait l’exploitation à chaque commande, a modifié des journaux et a échappé à l’Integrity Checker Tool. Il a volé des identifiants stockés sur l’appliance, cherché dans l’Active Directory des mots de passe LAPS et des clés BitLocker, tenté du password spraying et cartographié le réseau. L’opération a été détectée et interrompue ; Volexity y voit, avec un haut niveau de confiance, une préparation au mouvement latéral. Elle estime avec un faible niveau de confiance que le mobile est criminel plutôt que du cyberespionnage, et avec un niveau moyen que l’acteur utilise des modèles de langage.
Côté exposition, Shadowserver recense plus de 5 500 instances Ivanti Connect Secure accessibles depuis Internet (certaines sont peut-être des pots de miel ou déjà protégées). Ce chiffre mesure l’exposition, pas le nombre de compromissions, qui n’est pas connu.
Chronologie
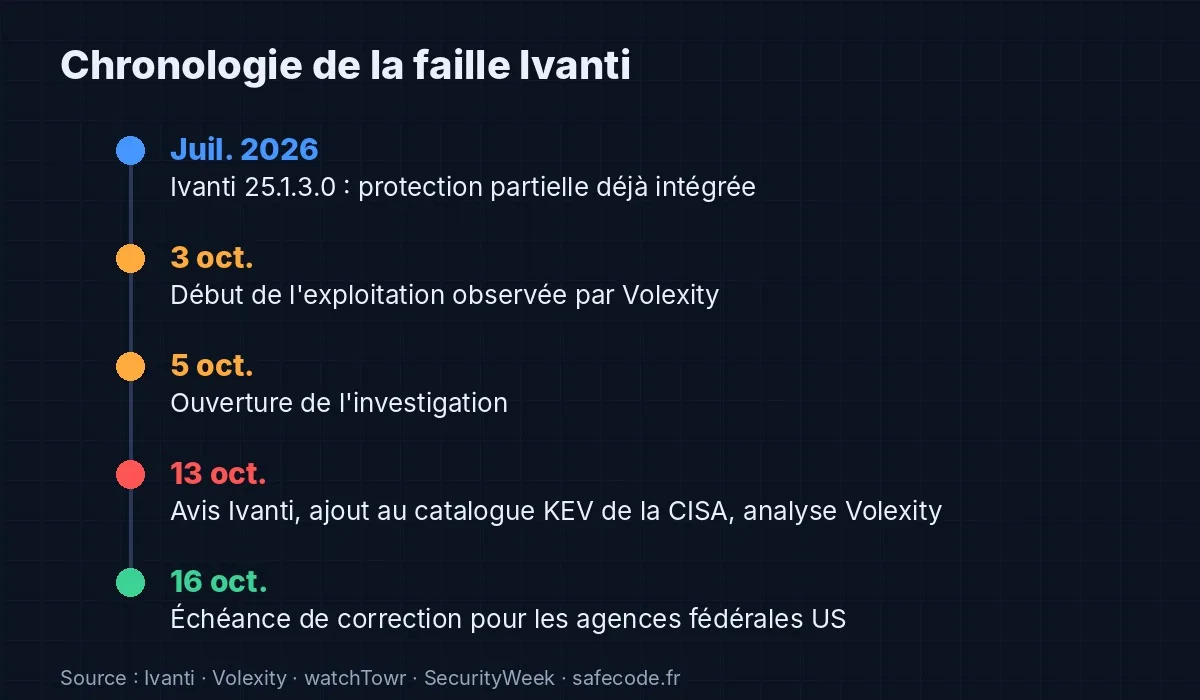
- Juillet 2026 : la version 25.1.3.0 corrige déjà une partie de la faille. Ivanti rétroportait ce correctif vers les autres branches quand l’exploitation a commencé.
- 3 octobre : Volexity observe le début de l’exploitation (Defused évoque de premiers signes dès le 1er octobre).
- 5 octobre : Volexity ouvre une enquête chez l’un de ses clients.
- 13 octobre : Volexity publie son analyse, Ivanti publie son avis et ses correctifs, et la CISA ajoute la faille à son catalogue KEV.
- 16 octobre : date limite de correction pour les agences fédérales américaines.
Versions affectées et corrigées
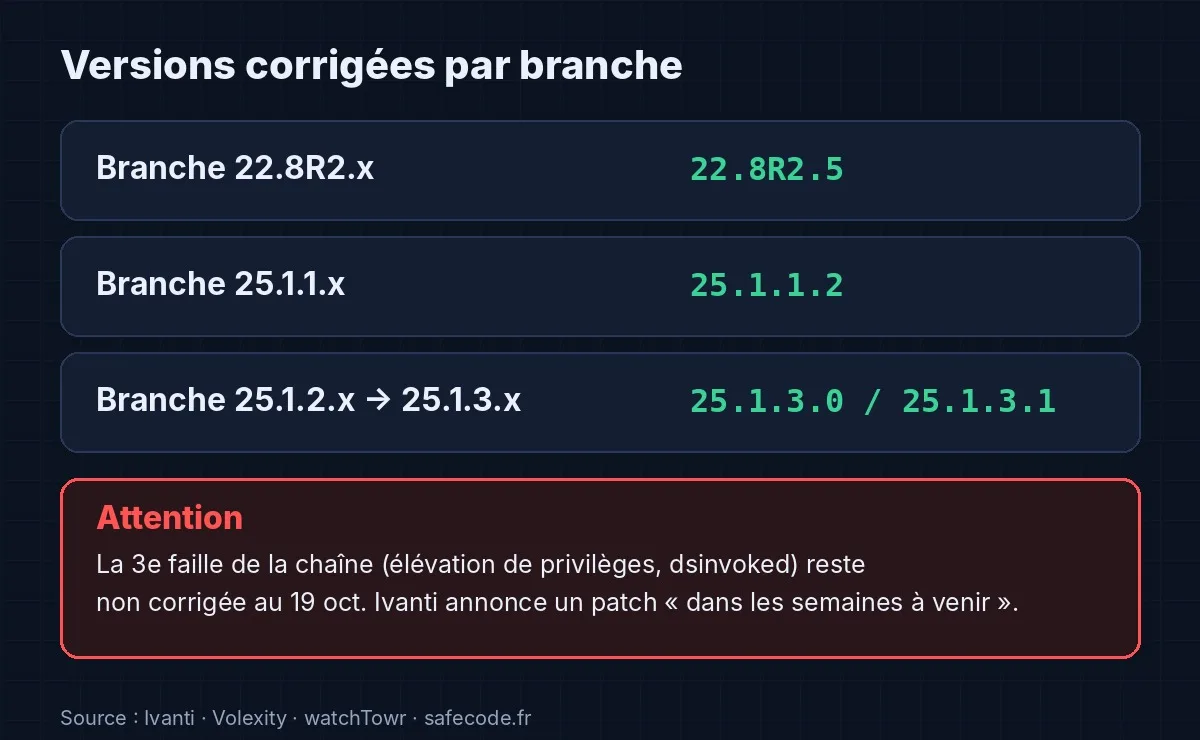
D’après l’avis d’Ivanti, sont concernées les versions 22.8R2.4 et antérieures, 25.1.1.1 et antérieures et 25.1.2.2 et antérieures. Les branches 22.7.x et antérieures ne sont pas affectées. Les versions corrigées sont 22.8R2.5, 25.1.1.2, 25.1.3.0 et 25.1.3.1 : 25.1.1.2 pour les ISA6000 et ISA8000, 25.1.3.0 ou 25.1.3.1 pour les ISA4500, ISA6500 et ISA8500. La 22.8R2.5 est une étape intermédiaire : watchTowr recommande de passer directement à 25.1.1.2 ou plus récent.
Une troisième faille, toujours sans correctif
Ivanti a corrigé les deux premières failles de la chaîne, pas l’élévation de privilèges, pour laquelle il promet un correctif « dans les semaines à venir ». Au 19 octobre 2026, aucune des sources consultées n’annonce sa publication. Appliquer le correctif de la CVE-2026-104935 est donc indispensable, mais ne ferme pas toute la chaîne : la surveillance de l’appliance doit continuer après la mise à jour.
Que faire maintenant ?
- Appliquer le correctif en urgence, hors cycle habituel, sur la version corrigée de ta branche. Ivanti ne décrit aucun contournement (workaround) : la mise à jour est la seule mesure listée.
- Préserver les preuves (journaux, configuration, images) avant toute modification de l’appliance.
- Ne pas se fier à l’Integrity Checker Tool : Ivanti recommande de l’exécuter régulièrement, mais Volexity indique qu’il n’a pas détecté cette activité. Une analyse réseau et mémoire est plus fiable.
- Chercher des traces : volume élevé de requêtes vers
welcome.cgi, écarts entre l’URL demandée et l’en-têteX-DSCGI-PATH(notammentwu.cgi), fichiers suspects dans/tmp/,/home/runtime/tmp/et/data/.icscap/(par exempledsstatmondouh.py). - Surveiller le réseau : trafic de l’appliance vers l’Active Directory, le LDAP et le DNS, et l’adresse IP
108.165.147[.]64liée à l’attaquant. - Changer les secrets exposés, y compris les comptes de service LDAP utilisés par l’appliance.
- Surveiller l’Active Directory : requêtes LDAP inhabituelles, password spraying, accès aux attributs LAPS ou BitLocker, Kerberoasting et activité Kerberos anormale.
- Planifier la migration vers la série 25.x : la 22.x approche de sa fin de vie.
Ivanti indique ne pas disposer d’indicateurs de compromission fiables à la publication de son avis. Volexity a publié les siens sur GitHub : à utiliser comme point de départ, pas comme preuve d’absence de compromission.
Pourquoi cette faille compte pour les entreprises
Un VPN SSL est exposé sur Internet par nature et se trouve à la frontière du réseau interne. Une fois compromis, il donne accès aux identifiants qui transitent par lui et à l’annuaire de l’entreprise. C’est le cas typique où le correctif arrive après l’attaque : l’enjeu est de savoir si l’appliance a déjà été touchée, pas seulement de la mettre à jour. Cette faille s’ajoute aux zero-days déjà évoqués dans notre analyse du Patch Tuesday d’octobre 2026. Pour limiter l’impact d’un équipement exposé compromis, la même logique d’isolation s’applique que pour les environnements isolés (sandbox) de Docker sbx : cloisonner pour réduire ce qu’un attaquant peut atteindre.
Sources
- Volexity, « A Series of Unauthenticated Events » (13 octobre 2026)
- watchTowr, FAQ CVE-2026-104935 (versions de l’avis Ivanti)
- SecurityWeek, chaîne de zero-days Ivanti
- The Register, 14 octobre 2026
- BleepingComputer (exposition Shadowserver)
- Rapid7, analyse de la CVE-2026-104935
- Security Affairs, ajout au catalogue KEV de la CISA

Laisser un commentaire