Dans la nuit du dimanche 11 au lundi 12 octobre 2026, des attaquants ont pris le contrôle à distance des systèmes de régulation du froid de plusieurs centaines de supermarchés français. Le matin, des équipes ont trouvé des congélateurs qui réchauffaient au lieu de refroidir. Une partie des produits frais et surgelés a dû être jetée, et le parquet de Paris évoque aussi des départs de feu. Voici ce que l’on sait, ce qui reste incertain et ce que l’ANSSI recommande.
Ce qui s’est passé
Intermarché a confirmé à l’AFP que 150 à 200 de ses magasins étaient touchés, et Coopérative U moins de 100. Son directeur général, Dominique Schelcher, a qualifié l’attaque d’inacceptable, d’après Sud Radio. Des magasins E.Leclerc, Carrefour Market et Monoprix sont aussi cités, mais ces enseignes n’avaient pas toutes confirmé au moment des premiers articles.
Le bilan chiffré varie fortement selon les sources. Le Monde Informatique, citant BFMTV, parle d’environ 400 magasins au total. Le ministre des Finances, Roland Lescure, a évoqué environ 700 magasins sur les quelque 10 000 supermarchés du pays, comme l’a rapporté SecurityWeek. Aucun de ces chiffres n’est à ce jour consolidé. Chez Intermarché, des magasins ont jeté tous leurs produits frais et surgelés concernés, sans que l’enseigne chiffre la perte. Elle indique que son assurance ne couvre pas ce type d’incident.
Comment l’attaque a fonctionné
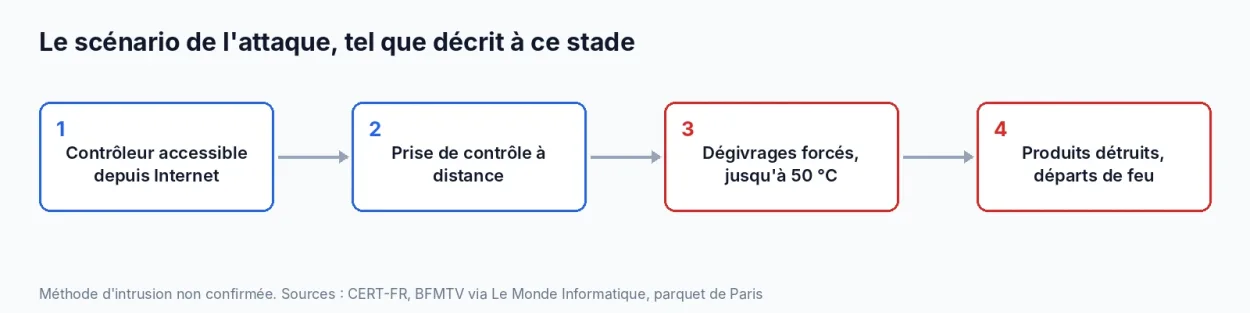
D’après BFMTV, les attaquants ont modifié à distance les réglages de dégivrage et forcé des cycles qui ont fait grimper les températures jusqu’à 50 °C. Selon Le Monde, les cycles de dégivrage ont été allongés d’une heure à huit heures, ce qui a retardé le déclenchement des alarmes, comme l’a expliqué SecurityWeek. Dans un magasin Intermarché, les équipements auraient tourné à 50 °C pendant six heures. Ces détails viennent de la presse et non d’un communiqué officiel.
La manière dont les attaquants sont entrés n’est pas établie. Le CERT-FR ne rattache les compromissions à aucune vulnérabilité précise, et aucun groupe n’a revendiqué l’attaque ni réclamé de rançon.
Les équipements visés
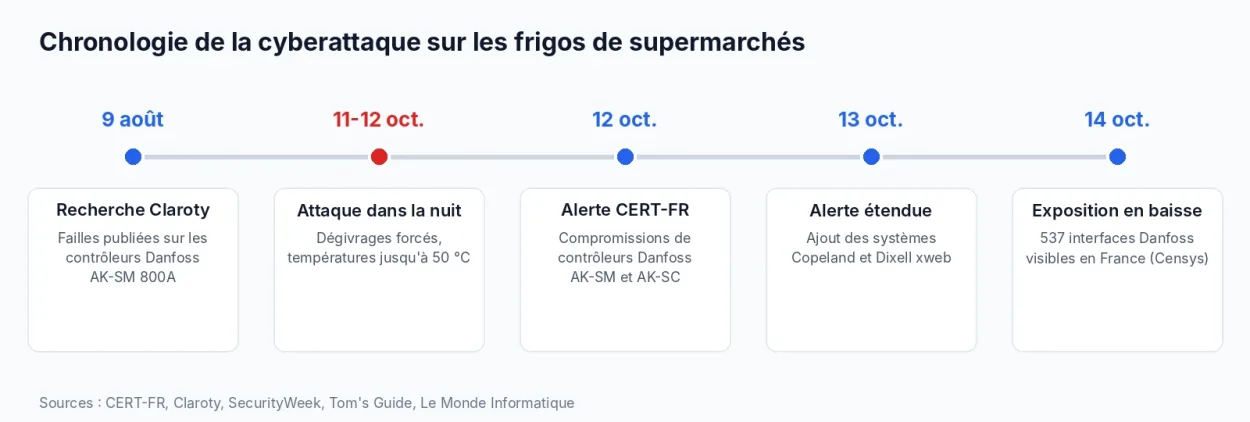
Le CERT-FR a signalé le 12 octobre de nombreuses compromissions de contrôleurs Danfoss des séries AK-SM et AK-SC. Son alerte a été mise à jour le 13 octobre pour y ajouter les systèmes Copeland xweb et Dixell xweb, comme l’a écrit SecurityWeek.
- Danfoss AK-SM 800 : support terminé en mai 2021, plus aucun correctif.
- Danfoss AK-SC 355 : modèle arrêté depuis 2016, également sans correctif.
- Danfoss AK-SM 800A : modèle encore pris en charge, mais certains exemplaires touchés tournaient avec un micrologiciel pas à jour.
- Copeland xweb et Dixell xweb : ajoutés à l’alerte le 13 octobre. Un magasin E.Leclerc du Tarn aurait été touché dans la nuit du 12 au 13 par son équipement Dixell, d’après Tom’s Guide.
Danfoss attribue l’incident à du matériel obsolète ou non mis à jour et recommande de renouveler le parc. Cette lecture est celle du constructeur, pas celle d’une enquête indépendante.
Côté recherche, l’équipe Team82 de Claroty avait publié le 9 août des failles dans le Danfoss AK-SM 800A : un contournement d’authentification (CVE-2025-41450, 8,2 de CVSS), une injection de commandes après authentification (CVE-2025-41451, 7,6) et une injection de directives Nginx menant à un déni de service (CVE-2025-41452, 5,4). Un correctif existe dans le micrologiciel R4.3.1, mais les sources divergent sur la version qui corrige la première, d’après Claroty. Le directeur technique de Claroty a lui-même refusé de relier ces failles aux attaques françaises, et personne ne l’a fait à ce jour.
Des milliers d’interfaces exposées sur Internet
Le 11 octobre, Censys comptait près de 3 000 panneaux de contrôle Danfoss StoreView accessibles depuis Internet, dont plus de 1 800 en France. Le 14, le chiffre français était tombé à 537, alors que les autres pays variaient à peine. Censys y voit des exploitants qui débranchent leurs équipements plutôt qu’ils ne les corrigent, comme le raconte SecurityWeek. Un chercheur avait compté 2 752 systèmes Danfoss en ligne, dont 1 590 en France, selon un message publié le 12 octobre sur X, non vérifié par Tom’s Guide, d’après Tom’s Guide.
La société Sekoia a indiqué que des magasins en Espagne, au Portugal, en Pologne, en Allemagne et en Belgique étaient aussi touchés, sans donner de détails. Par ailleurs, Ahold Delhaize a mis des systèmes hors ligne le 12 octobre après un « incident de cybersécurité », mais le centre néerlandais NCSC n’y voit pas de lien avec cette attaque.
L’enquête et les réactions officielles
Le parquet de Paris a ouvert une enquête confiée à l’Office anticybercriminalité (OFAC), avec pour objectif d’identifier toutes les victimes et de relier l’attaque aux pertes et aux départs de feu signalés. Selon Matignon, le Premier ministre Sébastien Lecornu a demandé à l’ANSSI de se saisir du dossier. L’agence accompagne les victimes et se coordonne avec ses homologues européens, comme le relève Le Monde Informatique. Le lien entre les incendies et l’attaque n’est pas encore établi.
Que faire si vous gérez des installations de froid ?
Le CERT-FR juge que les campagnes d’attaque sont probablement toujours en cours. Ses consignes, relayées par plusieurs médias, dont Refindustry et Tom’s Guide :
- Retirer l’exposition directe à Internet des interfaces d’administration, y compris des autres équipements dotés d’une adresse IP publique. Pour le CERT-FR, les exposer directement est contraire aux bonnes pratiques.
- Passer par un VPN sécurisé ou un réseau protégé pour la maintenance à distance. Un filtrage par adresse IP des prestataires n’est qu’une mesure d’urgence.
- Vérifier toute la configuration, en particulier les plages de dégivrage.
- Appliquer les correctifs et consignes des constructeurs : sur les Danfoss, activer le mode de sécurité strict et changer les mots de passe par défaut.
- Pour un équipement compromis : retirer l’exposition, réinitialiser aux paramètres d’usine, reconfigurer, puis rétablir l’accès via une connexion sécurisée. Sur du matériel en fin de vie, la réinitialisation ne suffit pas : elle efface les mécanismes de persistance mais pas la faille.
- Vérifier les conditions de votre assurance avant de couper la transmission de données vers vos prestataires.
Et si vous n’êtes pas concerné directement ?
Si vous n’exploitez pas de magasin, il n’y a rien à faire, mais l’affaire éclaire un risque général : des équipements industriels et du bâtiment, souvent anciens et pensés pour la maintenance à distance, sont directement accessibles depuis Internet. Quand un tel équipement n’est plus corrigé par son constructeur, la seule protection est de le retirer du réseau public.
Sources : SecurityWeek, Tom’s Guide, Le Monde Informatique, IT-Connect, Sud Radio, Refindustry et Claroty Team82.
Questions fréquentes sur la cyberattaque des frigos de supermarchés
Intermarché (150 à 200 magasins selon l’enseigne) et Coopérative U (moins de 100) l’ont confirmé. D’autres enseignes sont citées, mais le total, de 400 à 700 magasins selon les sources, n’est pas consolidé.
On l’ignore. Aucun groupe ne l’a revendiquée et aucune rançon n’a été demandée. Le parquet de Paris enquête.
La méthode n’est pas établie. Le CERT-FR ne relie pas les compromissions à une faille précise, et les failles publiées par Claroty en août n’ont pas été reliées à l’attaque.
Des contrôleurs Danfoss AK-SM et AK-SC, ainsi que des systèmes Copeland xweb et Dixell xweb, d’après l’alerte du CERT-FR.
Débrancher ces contrôleurs d’Internet ou appliquer un filtrage très restrictif, passer par un VPN pour la maintenance, appliquer les correctifs et remplacer le matériel en fin de vie.

Laisser un commentaire