Le 29 octobre 2026, des versions piégées de l’extension Claude Code ont été distribuées pendant environ douze heures sur la marketplace de Cursor, l’éditeur de code assisté par IA. Elles installaient une porte dérobée SSH sur les machines Windows et macOS qui les avaient installées ou mises à jour. Anthropic affirme ne pas avoir construit ni publié ces versions, et ses canaux officiels ne sont pas touchés. Voici qui est concerné, ce que faisait le code malveillant et comment vérifier et nettoyer une machine.
Ce qui s’est passé
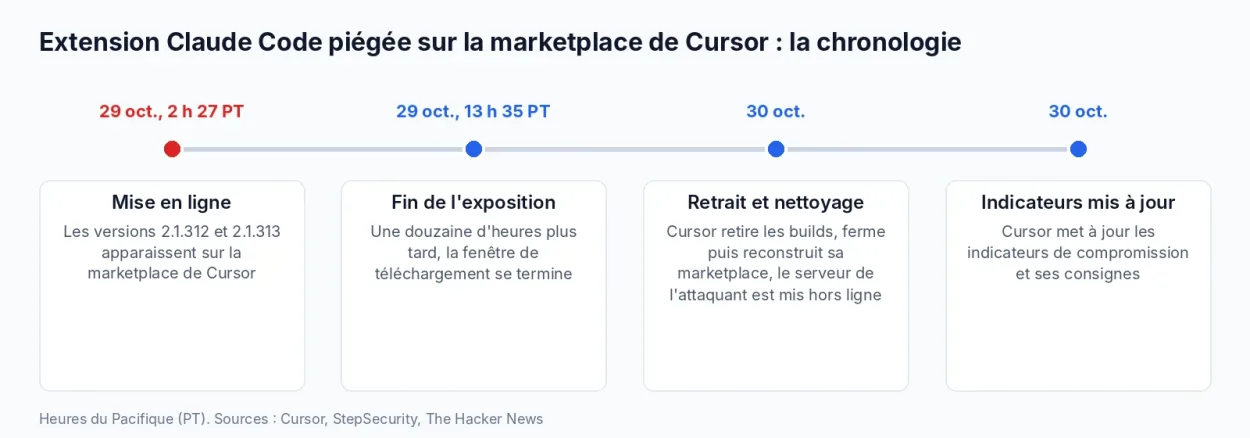
Comme l’a expliqué Cursor dans son avis de sécurité, les versions 2.1.312 et 2.1.313 de l’extension anthropic.claude-code, pour Windows et macOS, ont été disponibles sur sa marketplace entre 2 h 27 et 13 h 35, heure du Pacifique, le 29 octobre. Sont concernés les utilisateurs qui les ont installées ou mises à jour pendant cette période. StepSecurity convertit cette fenêtre en 9 h 27 à 20 h 35 UTC et indique que, selon le chiffre initial de Cursor, 5 000 utilisateurs au plus ont reçu ces builds.
Cursor a d’abord cité uniquement la version 2.1.313, puis a révisé son avis pour y ajouter la 2.1.312, comme l’a noté The Hacker News. La version légitime la plus récente publiée par Anthropic sur Open VSX et sur la marketplace de Microsoft est la 2.1.314.
Anthropic et Cursor : qui a publié quoi
Selon Cursor, ces versions n’ont pas été développées par Anthropic, et l’entreprise n’a aucune preuve que d’autres versions de l’extension ou la distribution officielle soient touchées. StepSecurity rapporte qu’Anthropic a précisé que la 2.1.313 n’a jamais été publiée sur Open VSX ni sur le Visual Studio Marketplace, que la 2.1.312 servie par Open VSX a été vérifiée saine, et que ses systèmes et les postes de ses employés ne sont pas compromis. StepSecurity a d’ailleurs corrigé son premier récit, qui présentait Open VSX comme l’origine.
D’après Anthropic, citée par The Hacker News, un acteur malveillant a utilisé un accès à la marketplace de Cursor pour publier une copie modifiée. La façon dont cet accès a été obtenu n’est pas connue, aucun acteur précis n’est désigné, et Cursor ne décrit pas le vecteur d’intrusion dans son avis. Cursor dit avoir fait tourner ses clés, reconstruit sa marketplace après l’avoir fermée par précaution, et affirme qu’aucune autre extension n’a été modifiée.
Ce que faisait le code malveillant
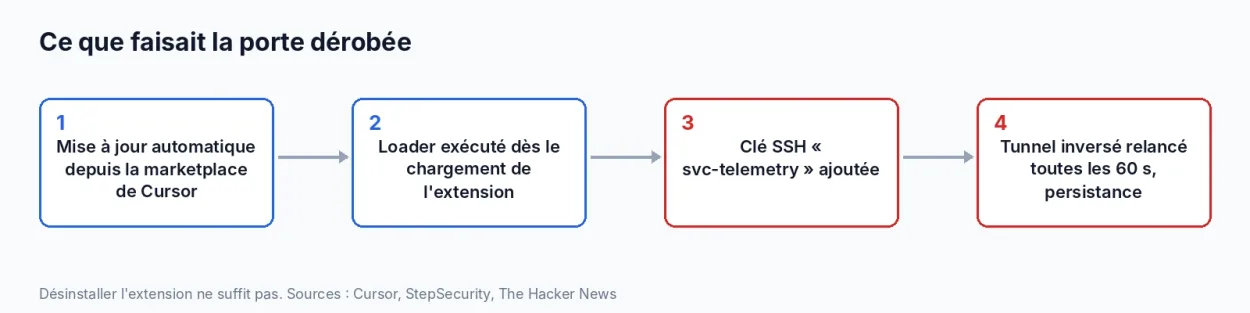
StepSecurity décrit un chargeur ajouté au début du fichier principal de l’extension, le reste étant identique à la version 2.1.312 saine. Il s’exécute dès le chargement du module, sous Node.js simple, sans qu’aucune conversation avec Claude ne soit nécessaire, et il n’utilise aucun hook d’installation de type postinstall. Il ne télécharge pas de second étage.
- Reconnaissance : il envoie en HTTP non chiffré le nom d’hôte, le nom d’utilisateur, le système, les répertoires, l’e-mail Git configuré et l’adresse IP publique, ainsi que les noms (pas les valeurs) de variables d’environnement contenant KEY, TOKEN, SECRET, PASS, AWS ou GCP.
- Accès SSH : il ajoute une clé de l’attaquant, étiquetée « svc-telemetry », au fichier authorized_keys et tente d’activer le service SSH, ce qui échoue généralement sans droits administrateur.
- Tunnel inversé : il tente d’ouvrir un tunnel SSH vers le serveur de l’attaquant, relancé environ toutes les 60 secondes.
- Persistance : un LaunchAgent nommé com.apple.sysmond sur macOS, ou une tâche planifiée « SysMon » (ou un script de démarrage sysmon.cmd) sous Windows, selon StepSecurity.
Cursor estime que l’attaquant n’aurait probablement pas pu se connecter par le tunnel sur la plupart des hôtes macOS et Windows, comme l’a relevé The Hacker News, mais la clé et la persistance sont installées dans tous les cas. Le serveur de l’attaquant (134.209.82[.]225) a été mis hors ligne le 30 octobre, d’après StepSecurity. Dans sa revue de la semaine, This Week in Security parle d’une compromission d’environ douze heures.
Comment savoir si vous êtes touché
- Vérifiez si vous avez installé ou mis à jour l’extension Claude Code depuis la marketplace de Cursor (et non celle de VS Code) le 29 octobre, entre 2 h 27 et 13 h 35, heure du Pacifique. StepSecurity insiste : avoir la version ne prouve pas à elle seule une compromission.
- Cherchez la clé « svc-telemetry » dans le fichier ~/.ssh/authorized_keys et les mécanismes de persistance cités plus haut.
- Consultez les indicateurs de compromission de l’avis de Cursor, mis à jour le 30 octobre, et la télémétrie de vos postes.
Que faire si la machine a installé la version piégée
- Isoler la machine et préserver les preuves.
- Supprimer la clé SSH, les mécanismes de persistance et les processus de tunnel. Désinstaller l’extension ne suffit pas, car les scripts de persistance continuent de tourner. Cursor fournit des scripts de remédiation pour macOS et Windows, et propose d’envisager la reconstruction de la machine.
- Faire tourner les identifiants et révoquer les sessions accessibles depuis la machine, depuis un système de confiance. Cursor précise que le code ne collecte que les noms des variables d’environnement, mais que cela ne permet pas d’exclure un accès ultérieur aux identifiants.
Ce que cet incident rappelle
Cette partie est notre analyse. Une extension d’éditeur s’exécute avec les droits de l’utilisateur et se met à jour toute seule : un seul build piégé sur une marketplace suffit à atteindre des milliers de postes de développeurs, chargés de clés, de jetons et d’accès aux dépôts. Les mesures à envisager :
- Limiter les extensions installées dans les environnements sensibles et en tenir un inventaire.
- Contrôler les mises à jour automatiques d’extensions sur les postes qui manipulent des secrets de production.
- Ne pas confondre bac à sable et éditeur : isoler l’agent de codage dans un conteneur, comme nous l’expliquons dans notre article sur Docker sbx, protège ce que l’agent exécute, pas forcément l’extension, qui tourne dans l’éditeur sur la machine hôte.
- Surveiller les ajouts de clés SSH et les nouvelles tâches planifiées ou LaunchAgents sur les postes de développement.
Questions fréquentes sur l’extension Claude Code piégée
Les versions 2.1.312 et 2.1.313 de l’extension anthropic.claude-code, pour Windows et macOS, distribuées via la marketplace de Cursor le 29 octobre 2026.
Non. Cursor dit qu’elles n’ont pas été développées par Anthropic, qui affirme que ses systèmes ne sont pas compromis et que ses canaux officiels ne sont pas touchés.
Elle collectait des informations sur la machine, ajoutait une clé SSH de l’attaquant, tentait d’ouvrir un tunnel inversé et installait un mécanisme de persistance.
Non. Les scripts de persistance continuent de tourner. Il faut supprimer la clé SSH et les tâches, et faire tourner les identifiants accessibles.
Cursor n’a aucune preuve que d’autres versions ou la distribution officielle soient touchées. Seuls les utilisateurs qui ont reçu ces builds depuis la marketplace de Cursor sont concernés.
