L’agence nationale de cybersécurité française s’est fait piéger par une faille de logiciel tierce. Fin septembre, l’ANSSI a révélé que son laboratoire d’innovation, ainsi que deux services de la DINUM, la direction interministérielle du numérique, ont été compromis par une vulnérabilité de Metabase, un outil d’analyse de données. Voici ce qui s’est passé, ce qui a fuité et ce que vous devez en retenir, que vous soyez utilisateur ou administrateur.
Que s’est-il passé à l’ANSSI et à la DINUM ?
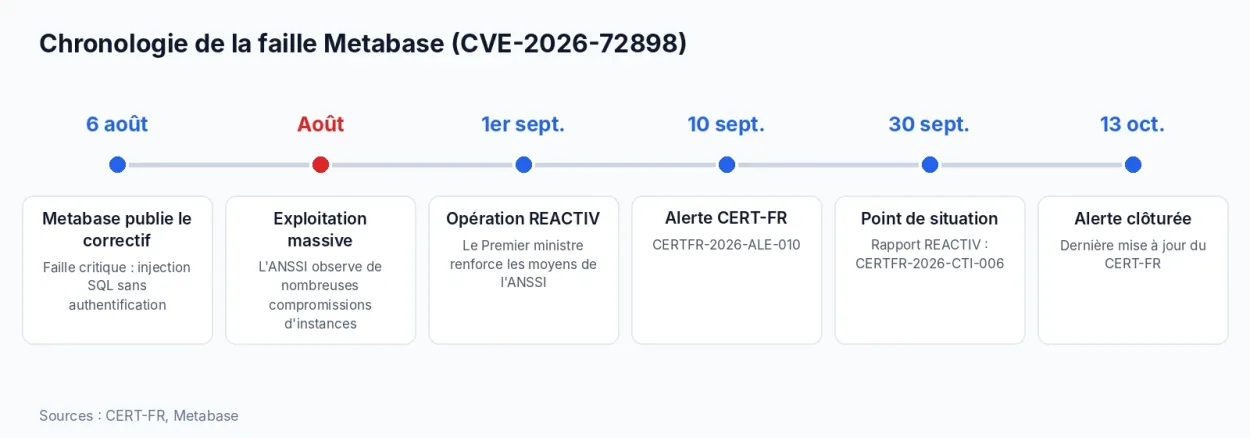
Les pirates ont exploité la CVE-2026-72898, une injection SQL critique qui touche Metabase sans qu’aucune authentification ne soit nécessaire. D’après l’alerte du CERT-FR, elle permet d’accéder à la base de données de l’application et peut donner à l’attaquant les droits d’administrateur sur l’instance. Metabase a publié le correctif le 6 août 2026, et le CERT-FR a émis son alerte le 10 septembre, après avoir constaté « de nombreuses compromissions » d’instances vulnérables, comme l’indique l’alerte CERTFR-2026-ALE-010.
Les deux organismes ont été touchés dans ce contexte, selon les chiffres relayés à partir du rapport de l’ANSSI :
- Laboratoire d’innovation de l’ANSSI : 118 comptes Metabase compromis, dont environ 30 comptes d’utilisateurs externes. Les données concernées sont des statistiques d’usage, des noms d’utilisateur, des adresses email et des empreintes (hachages) de mots de passe.
- DINUM : deux instances compromises, liées à ProConnect et à Nuage-Public. Les données sont des informations administratives sur des organismes publics (SIREN, SIRET, budgets, effectifs), des métadonnées de contributions à des projets open source et des historiques de connexion anonymisés. L’ANSSI indique que ces données étaient déjà publiques.
D’après le bilan REACTIV publié par le CERT-FR le 30 septembre (CERTFR-2026-CTI-006, Leto et IT-Connect), neuf instances Metabase d’organismes publics ont été compromises. Parmi les cas cités : le portail France VAE (compromis le 8 août, avec exfiltration de l’ensemble des données des utilisateurs), Qualicharge (environ 102 000 sessions de recharge et une centaine de comptes techniques) et Zéro Logement Vacant, dont la compromission est revendiquée pour 48 millions de propriétaires, avec une instance Metabase comme point d’entrée présumé. Le bilan recense par ailleurs 99 violations de données portées à la connaissance de l’ANSSI depuis le 1er août, dont 67 confirmées : toutes ne relèvent pas de Metabase (identifiants volés par infostealers, failles IDOR, double authentification absente ou faible).
Quelles données ont fuité, et quel risque pour les victimes ?
Le risque dépend de la catégorie de données :
- Les adresses email et les noms d’utilisateur servent à fabriquer des emails de phishing ciblés. Les personnes concernées peuvent s’attendre à des messages qui se font passer pour l’ANSSI ou un service de l’État.
- Les mots de passe hachés ne sont pas lisibles en l’état, mais un mot de passe faible peut être retrouvé par force brute. Si vous l’utilisiez ailleurs, il doit être changé partout.
- Les données administratives de la DINUM sont décrites comme déjà publiques : l’impact est faible.
L’ANSSI a mis à jour les instances vulnérables, renouvelé tous les mots de passe et désactivé les comptes inutilisés depuis plus de trois mois. La DINUM a réinitialisé des accès et supprimé les comptes créés par les attaquants. Comme le souligne Cyber-Sécurité.fr, ces mesures ne retirent pas les données déjà copiées.
Un cas parmi d’autres : l’opération REACTIV
Cet incident s’inscrit dans une vague plus large. Le 1er septembre, le Premier ministre a demandé à l’ANSSI de renforcer sa capacité de réaction face aux violations de données touchant l’État : c’est l’opération REACTIV. L’ANSSI peut désormais imposer aux ministères des mesures d’urgence dans des délais contraints. Son point de situation du 30 septembre précise que les chiffres peuvent évoluer, car les investigations sont en cours, d’après CERTFR-2026-CTI-006.
Ce que cet incident nous apprend
- Le délai entre correctif et attaque est très court. Selon IT-Connect, le portail France VAE a été compromis le 8 août, soit deux jours après la publication du correctif.
- Un outil interne exposé sur Internet est une cible. Metabase, comme tout outil de BI, donne accès à des bases de données entières.
- Personne n’est à l’abri, pas même l’agence qui conseille les autres. Ce qui compte, c’est la vitesse de réaction.
Que faire si vous gérez une instance Metabase ?
- Mettez à jour sans attendre. Les versions corrigées sont x.58.28, x.59.25, x.60.21, x.61.15, x.62.13 et x.63.10 (ou supérieures), selon l’alerte du CERT-FR.
- À défaut, bloquez l’accès public au chemin
/api/session/reset_password, comme le recommande Metabase. - Contrôlez les comptes administrateurs récents ou inconnus, et supprimez ceux que vous n’avez pas créés.
- Renouvelez les mots de passe des comptes Metabase. Par précaution, changez aussi ceux des connexions aux bases de données configurées dans l’outil, car une instance compromise peut les exposer. Cette dernière mesure est notre recommandation, elle ne figure pas dans l’alerte.
- Désactivez les comptes inutilisés et limitez l’accès à l’outil à votre réseau interne ou à un VPN.
Que faire si vous avez un compte concerné ?
- Changez votre mot de passe sur tous les services où vous l’avez utilisé, et utilisez un gestionnaire de mots de passe pour en avoir un différent par site.
- Méfiez-vous des emails qui vous parlent de cet incident : ne cliquez sur aucun lien, passez par le site officiel de l’organisme.
- Activez l’authentification à deux facteurs partout où elle existe.
Sources : CERT-FR, alerte CERTFR-2026-ALE-010, CERT-FR, point de situation REACTIV, IT-Connect, Cyber-Sécurité.fr et Univers Freebox.
Questions fréquentes sur la fuite de l’ANSSI et de la DINUM
Metabase est un outil d’analyse de données (business intelligence) qui permet d’interroger des bases de données et de créer des tableaux de bord. Il est très utilisé, y compris par des administrations.
La CVE-2026-72898 est une injection SQL critique, exploitable sans authentification, qui peut donner les droits d’administrateur sur l’instance. Elle est corrigée depuis le 6 août 2026.
Seules les personnes ayant un compte sur les instances compromises sont touchées. L’ANSSI parle de 118 comptes pour son laboratoire, dont une trentaine d’externes. En cas de doute, contactez directement l’organisme.
Non, selon les informations publiées, il s’agit d’empreintes (hachages) de mots de passe. Un mot de passe faible reste néanmoins à risque : il faut le changer.
Vérifiez votre version : toute version antérieure aux versions corrigées citées par le CERT-FR est concernée. Mettez à jour, puis cherchez des comptes administrateurs inconnus.

Laisser un commentaire